常见漏洞和披露 (CVE)#
谨慎
CVE 信息仅适用于 Business 或 Enterprise Tier 客户。
什么是 CVE?#
CVE 是软件中的弱点,可被利用来访问敏感信息,例如信用卡号或社会保险号。由于现代软件很复杂,涉及许多层、相互依赖关系、数据输入和库,因此漏洞往往会随着时间的推移而出现。了解您使用的代码何时以及如何容易受到攻击是减轻潜在危害的强大工具,而 Anaconda 为您提供了确保管道安全所需的一切。
要了解有关 CVE 以及 Anaconda 如何缓解和管理 CVE 的更多信息,请观看数据科学现状网络研讨会。
为什么信任 Anaconda?#
Anaconda 定期从国家漏洞数据库 (NVD) 和美国国家标准与技术研究院 (NIST) 中提取其 CVE 数据库,以最大限度地降低我们的应用程序和网页中易受攻击软件的风险。Anaconda 有一个广泛而完善的流程来策划 CVE,评估 Anaconda 构建的包是否受到任何 CVE 的影响,确定我们存储库中的哪些版本受到影响,以及缓解漏洞。
了解 CVE#
以下是为您的组织做出有关 CVE 的正确决策所需了解的内容:
通用漏洞评分系统 (CVSS)#
确定 CVE 严重性的标准随着时间的推移而发展。通用漏洞评分系统 (CVSS) 是一种可追溯到 1999 年的数学方法,用于对漏洞的特征进行分级。CVSS 2 于 2007 年开发并推出。它后来在 2015 年更新为 CVSS 3,以提供更全面的评分方法,准确反映现实世界中漏洞的严重性。
CVE 评分#
软件开发人员参考 CVE 数据库和分数,以最大限度地降低在其应用程序或网页中使用易受攻击的组件(包和二进制文件)的风险。CVE 分数和评级分为以下 5 类之一:

CVE 状态#
作为 Anaconda 管理过程的结果,CVE 被分配了一个状态类别。CVE 状态类别包括:
已报告 - 此程序包中发现的漏洞已由 NIST 报告,但未经过 Anaconda 团队的审核。
活动 - 此程序包中发现的漏洞处于活动状态,并且可能被利用。
Cleared - 已分析此程序包中发现的漏洞,并确定这些漏洞不适用。
已缓解 - 此软件包中发现的漏洞已通过代码补丁在此版本中主动缓解。
有争议 - 上游项目维护者或其他社区成员对漏洞的合法性提出争议。
查看 CVE#
注意
并非软件包中存在的所有 CVE 都适用于该软件包中的每个文件。
文件可以与多个 CVE 相关联。
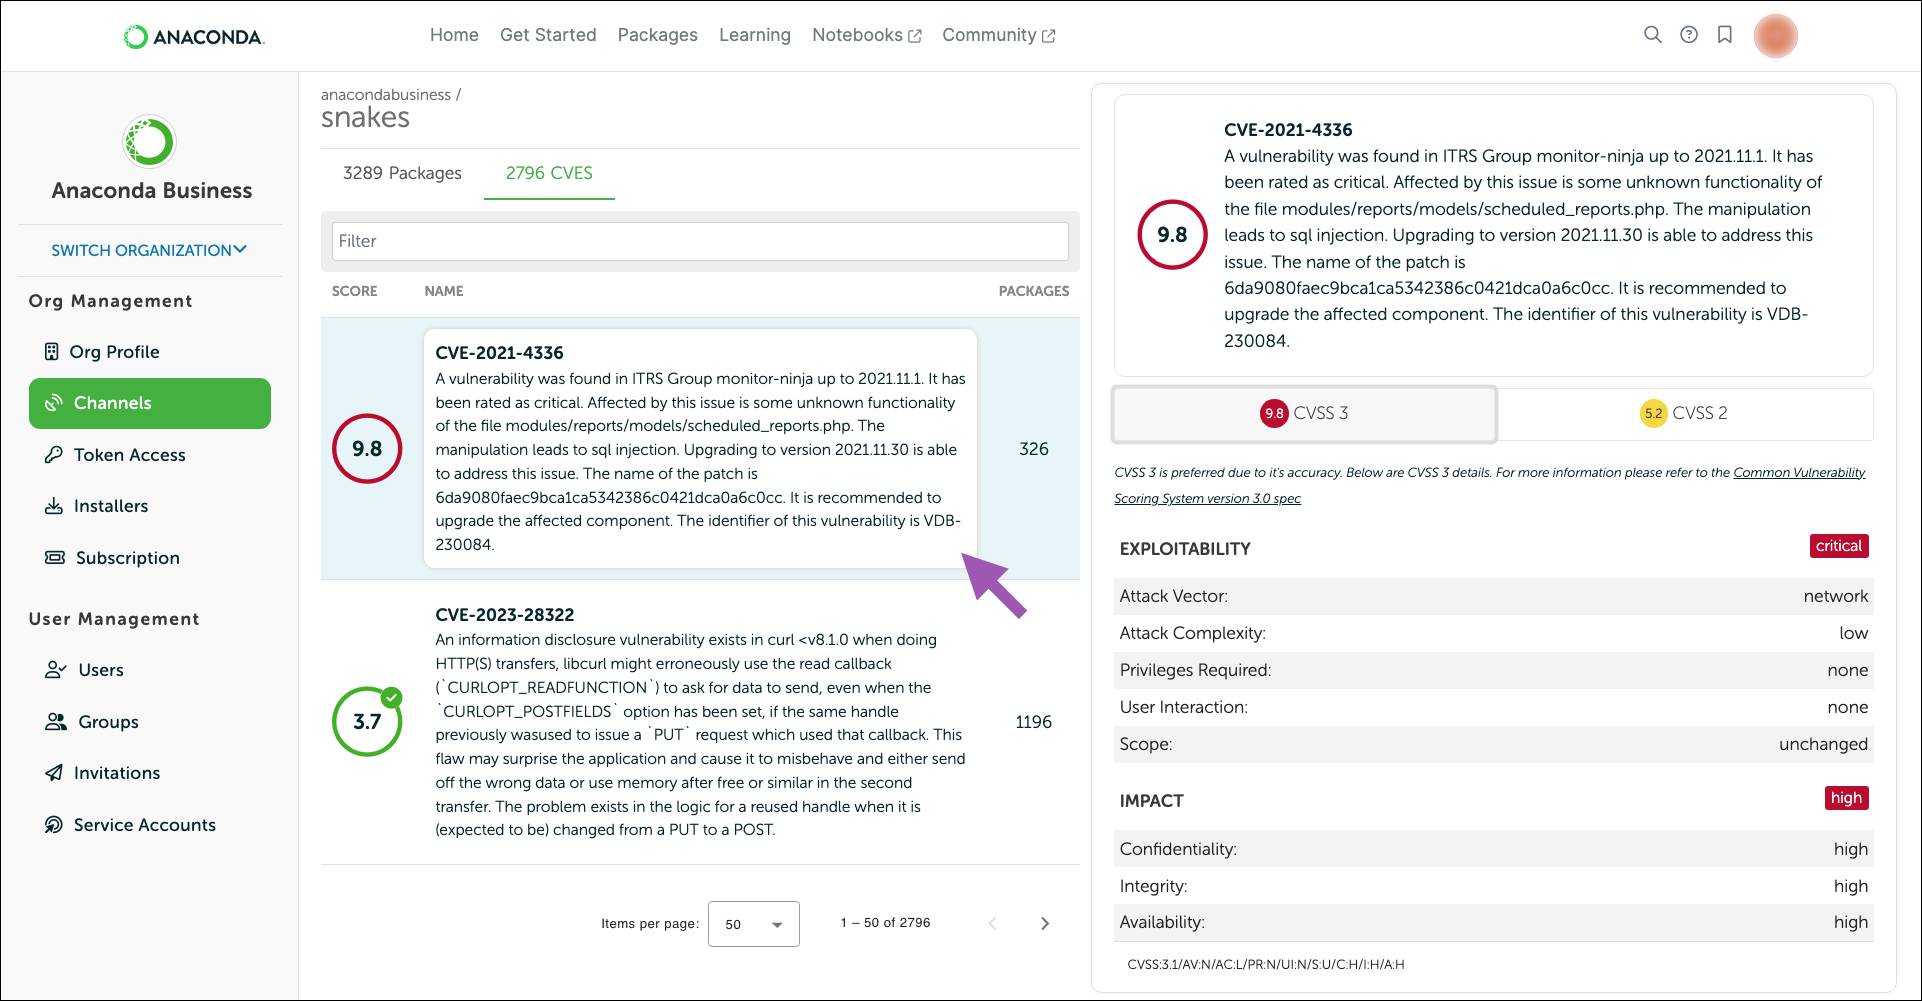
从 Channels 页面中,选择一个渠道以查看其包。
选择 CVEs 选项卡以查看通道中存在的 CVE 的完整列表。顶部显示与通道中的程序包关联的 CVE 数量以及 CVE 严重性级别的摘要。
提示
使用底部的导航控件浏览与频道中的包关联的 CVE。

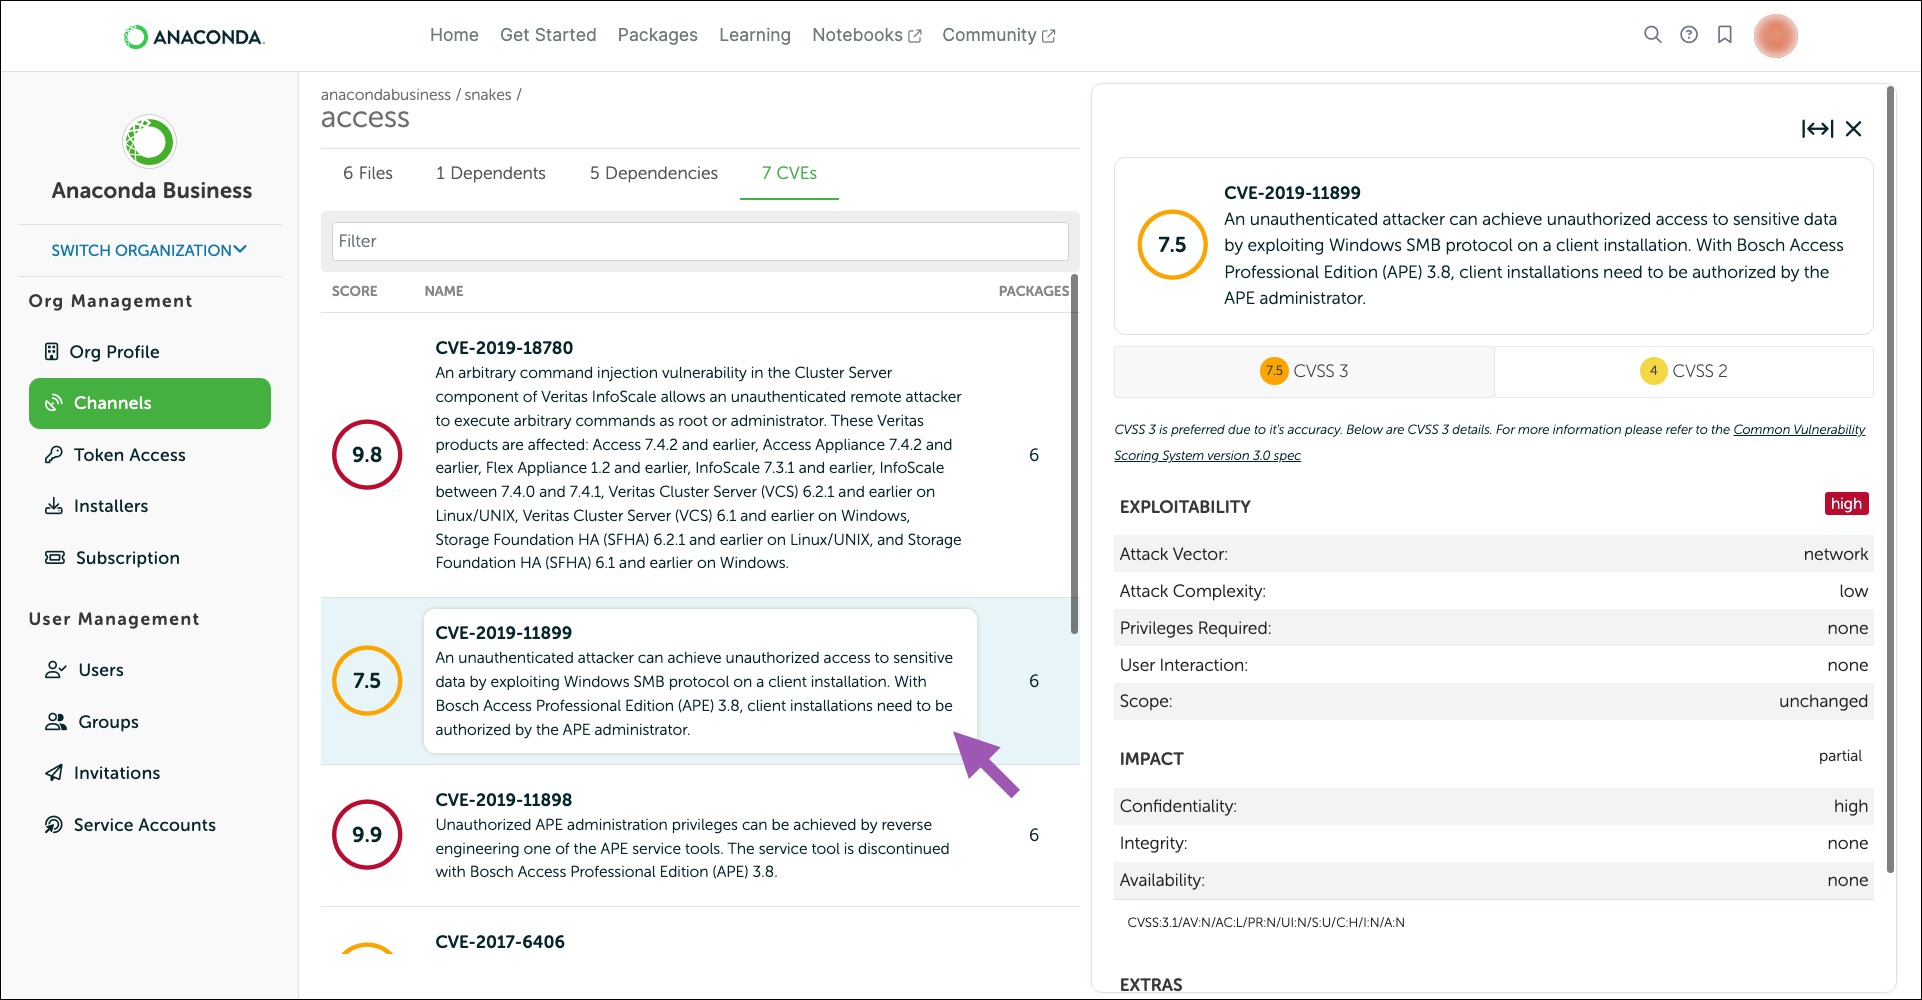
从 Channels 页面中,选择一个渠道以查看其包。
从列表中选择一个包。
选择 CVEs 选项卡以查看与包关联的 CVE 列表。顶部显示与程序包关联的 CVE 数量及其严重性级别的摘要。
提示
使用底部的导航控件浏览与软件包关联的 CVE。

从 Channels 页面中,选择一个渠道以查看其包。
从列表中选择一个包。
单击包文件旁边显示的 CVE 分数可查看与该文件关联的 CVE 列表。
使用顶部的筛选条件调整显示的 CVE。
注意
这
activefilter 默认应用。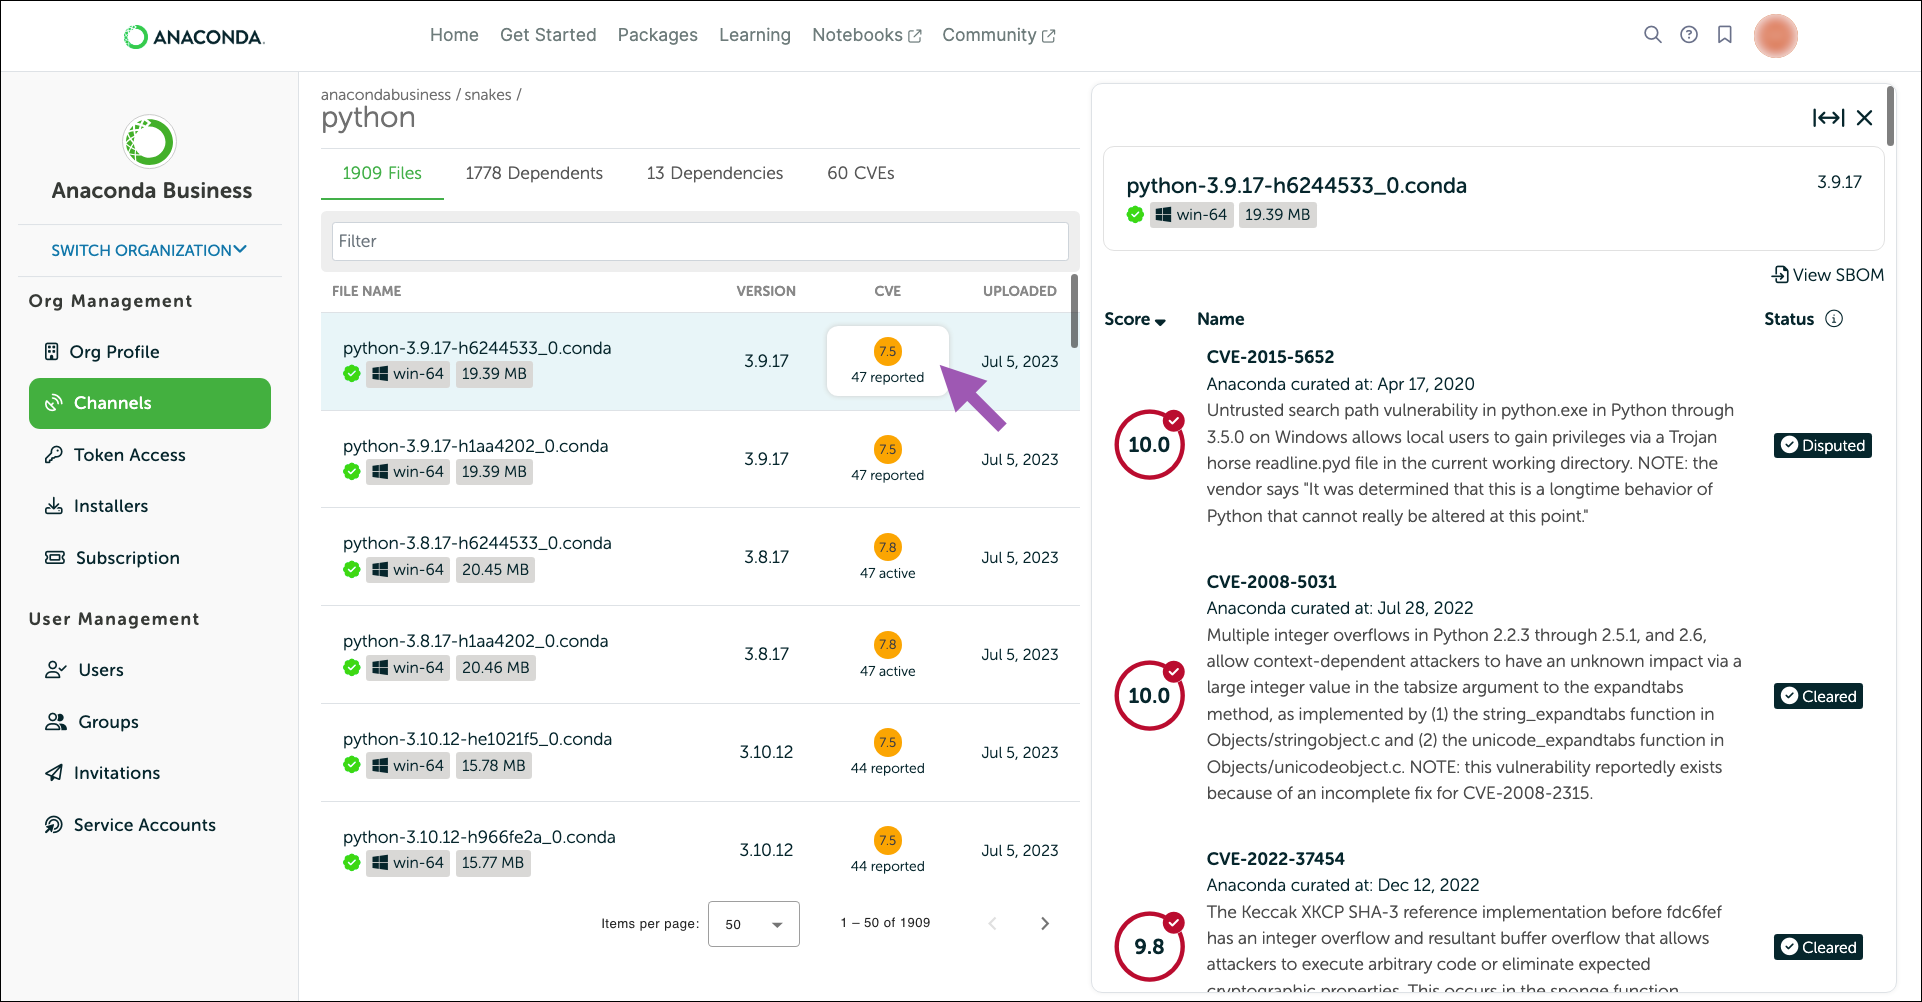

提示
通过在 Search cves 字段中输入 CVE 名称来搜索 CVE。如果未返回匹配项,则 CVE 不会影响 channel/package/file。
查看 CVE 信息#
从 Channel 或 Package CVEs 列表中选择一个 CVE,以打开 CVE Information 面板。在这里,您可以查看漏洞的简要概述以及在 Anaconda 管理过程中创建的注释,以及其 CVSS 2/CVSS 3 评分指标。

提示
单击以将 CVE Information 面板展开至全屏。
选择 CVE Files 选项卡,查看组织内所有渠道中每次出现的 CVE 的信息。
